
Memahami DNS A, CNAME, dan NS Saat Mengarahkan Domain .biz.id
Studi kasus membedakan delegasi nameserver dan isi zone DNS ketika domain baru diarahkan langsung ke VPS tanpa Cloudflare.
Saat domain ozancicak.biz.id disiapkan, dashboard registrar menyediakan halaman nameserver dan Zone Editor. Kebingungan muncul karena record A sudah terlihat benar tetapi domain belum dapat ditemukan. Penyebab yang perlu diperiksa bukan “slot DNS penuh”, melainkan apakah registrar mendelegasikan domain ke nameserver yang melayani zone tersebut.
- Registrar mencatat kepemilikan dan delegasi nameserver.
- Authoritative nameserver menjawab isi zone DNS.
- Record A, CNAME, MX, dan TXT mempunyai fungsi berbeda di dalam zone.
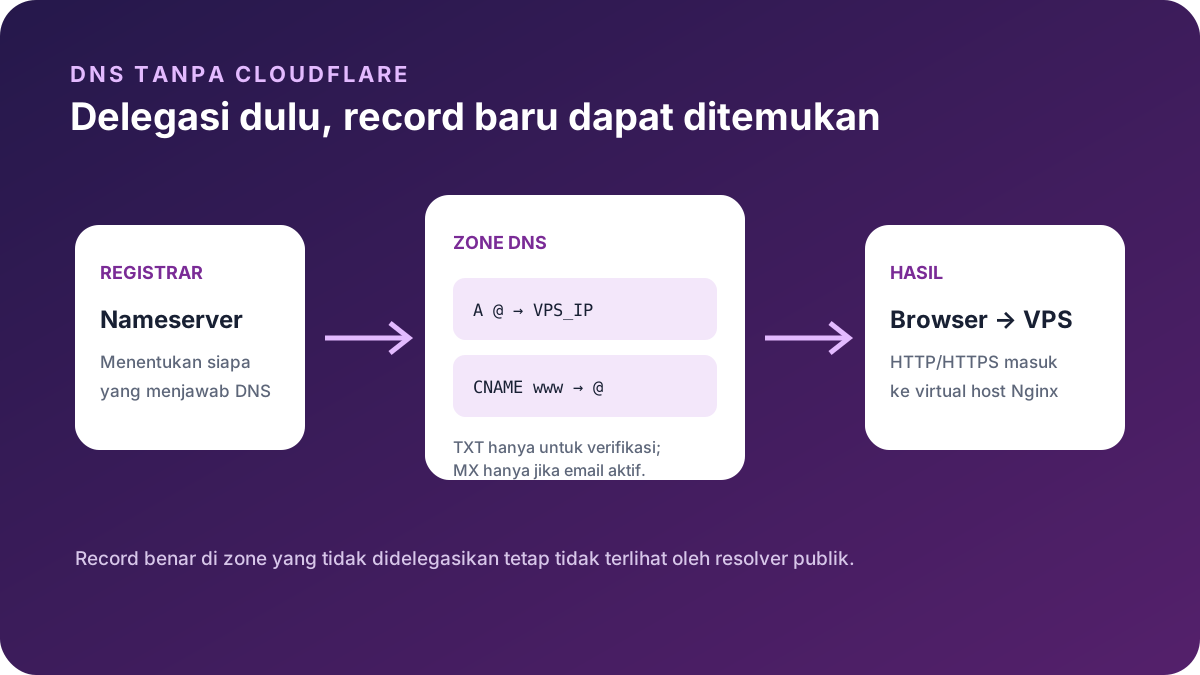
Nameserver bukan record A
Kolom nameserver menerima hostname seperti ns1.provider.example, bukan IP VPS. Tugasnya memberi tahu resolver tempat bertanya tentang domain. Setelah delegasi aktif, barulah record A pada zone menjawab alamat web server.
Jika nameserver masih menunjuk ke penyedia hosting lama sementara record diedit di registrar baru, dashboard terlihat rapi tetapi internet bertanya ke tempat lain. Gejalanya dapat berupa record lama, NXDOMAIN, atau SERVFAIL. Menghapus dan menambah A record berulang kali di zone yang tidak aktif tidak menyelesaikan delegasi.
Record minimum untuk website
| Jenis | Host | Nilai | Fungsi |
|---|---|---|---|
| A | @ | IPv4 VPS | Mengarahkan domain akar ke server |
| CNAME | www | ozancicak.biz.id | Membuat www mengikuti domain akar |
| TXT | @ atau host khusus | Token layanan | Verifikasi kepemilikan atau kebijakan email |
| MX | @ | Server email | Menerima email untuk domain |
Nilai CNAME bukan https://ozancicak.biz.id/. DNS tidak menyimpan protokol atau path. Jika panel menolak @, beberapa penyedia meminta nama domain lengkap atau kolom host dikosongkan; aturan ini khusus antarmuka penyedia.
Jangan membuat email hanya dengan record mail
Record mail atau MX tidak otomatis menyediakan mailbox. Layanan email harus dibuat lebih dahulu, kemudian penyedia memberi MX, SPF, DKIM, dan kadang DMARC. Mengarahkan MX ke domain web tanpa mail server akan menghasilkan email gagal. NgodingSantai tidak mengklaim mailbox aktif hanya karena alamat kontak tertulis di halaman.
Verifikasi dari resolver publik
PowerShell dan utilitas DNS digunakan untuk membandingkan delegasi serta jawaban record. Periksa beberapa resolver bila cache menjadi pertanyaan, tetapi jangan menganggap propagasi sebagai jawaban untuk setiap error.
Resolve-DnsName ozancicak.biz.id -Type NS
Resolve-DnsName ozancicak.biz.id -Type A
Resolve-DnsName www.ozancicak.biz.id -Type CNAME
Resolve-DnsName ozancicak.biz.id -Type TXT
Pada Linux, informasi serupa dapat dibaca dengan dig. Opsi +trace membantu melihat rantai delegasi dari root sampai authoritative nameserver, sedangkan +short berguna untuk jawaban ringkas.
dig +trace ozancicak.biz.id NS
dig +short ozancicak.biz.id A
dig +short www.ozancicak.biz.id CNAME
Bedakan NXDOMAIN, SERVFAIL, dan jawaban salah
DNSSEC dapat mempertahankan kegagalan
Ketika nameserver berganti tetapi DS lama masih aktif pada parent zone, validator dapat menolak jawaban baru karena rantai tanda tangan tidak cocok. Solusinya bukan menonaktifkan keamanan secara permanen. DS lama dilepas saat perpindahan, nameserver baru dipastikan stabil, lalu DNSSEC diaktifkan kembali dengan nilai yang diberikan penyedia baru.
Urutan perubahan yang digunakan
- Siapkan Nginx dan uji Host header pada VPS.
- Pastikan zone DNS yang akan dipakai tersedia.
- Perbarui delegasi nameserver bila zone berpindah penyedia.
- Tambahkan A untuk akar dan CNAME untuk www.
- Hapus A atau AAAA konflik pada host web yang sama.
- Tunggu jawaban authoritative dan resolver publik konsisten.
- Baru jalankan Certbot untuk domain akar dan www.
Record Search Console dan AdSense
TXT Search Console hanya membuktikan kepemilikan kepada Google; ia tidak membuat URL diindeks. Meta atau script AdSense membuktikan koneksi situs; ia tidak memperbaiki isi artikel. Setiap layanan mempunyai lapisan berbeda sehingga status sukses pada satu layanan tidak dipakai sebagai bukti kelayakan pada layanan lain.
Referensi primer
- RFC 1034: domain names concepts.
- RFC 1035: implementation and specification.
- Google Search Console getting started.
TTL adalah waktu cache, bukan waktu pasti propagasi
TTL memberi batas berapa lama resolver boleh menyimpan jawaban, tetapi perpindahan nameserver melibatkan cache delegasi dan perilaku registrar. Menurunkan TTL record A sebelum migrasi membantu pergantian alamat, namun tidak memperbaiki delegasi salah atau DS DNSSEC yang tidak cocok.
Sesudah perubahan, jawaban authoritative dibandingkan dengan beberapa recursive resolver. Jika authoritative sudah benar sementara sebagian resolver masih lama, menunggu cache masuk akal. Jika authoritative sendiri salah, menunggu tidak akan membuat isi zone berubah.
Dokumentasikan record yang sengaja dipertahankan
Sebelum menghapus record impor dari hosting lama, buat tabel pemilik fungsi: web, verifikasi Google, email, atau layanan yang sudah tidak digunakan. Record SPF dan DKIM tidak dipertahankan hanya karena terlihat teknis; keduanya harus sesuai penyedia email aktif. Record yang tidak diketahui diperiksa terlebih dahulu agar layanan lain tidak terputus.